
GitLab重大漏洞遭駭客利用 資安署籲儘速更新強化防護
2026/10/02 15:50:00
 加入Google首選
請點選打勾將「三立新聞網」為首選來源,在 Google 上查看更多我們的精彩報導

去看看
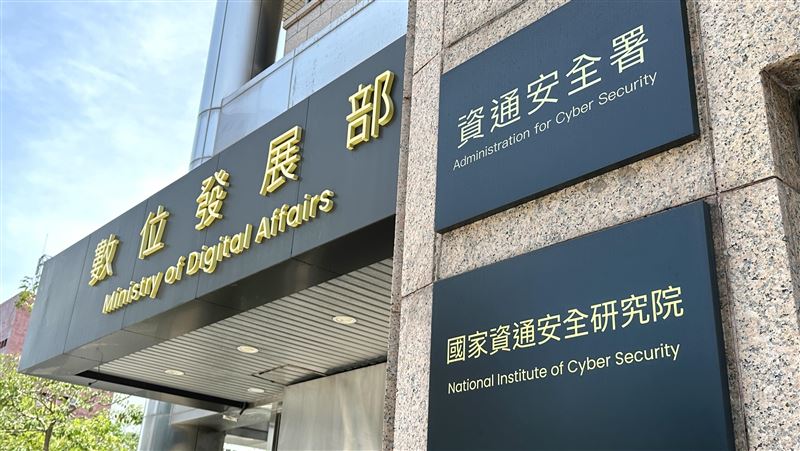
數發部資安署今天表示,軟體GitLab近期發布重大資安更新,修補資安風險評分最高的重大漏洞CVE-2026-85706,此漏洞公開後已遭實際利用,呼籲使用相關產品的機關、學校及企業儘速完成版本更新,降低遭駭侵風險。
數發部資安署今天表示,軟體GitLab近期發布重大資安更新,修補資安風險評分最高的重大漏洞CVE-2026-85706,此漏洞公開後已遭實際利用,呼籲使用相關產品的機關、學校及企業儘速完成版本更新,降低遭駭侵風險。
資安署發布新聞稿指出,GitLab是一套常見的程式碼版本管理及開發協作軟體,可掌控機關各系統程式碼。GitLab近期發布重大資安更新,修補資安風險評分達最高10分的重大漏洞CVE-2026-85706。
資安署說明,此漏洞無須身分驗證即可遠端利用,攻擊者可能讀取GitLab伺服器上的任意檔案,且漏洞公開後已發現遭實際利用,並列入美國網路安全暨基礎設施安全局(CISA)已知遭利用漏洞(KEV)清單。
資安署表示,掌握情資後,立即透過資安警訊、國家資安資訊分享與分析中心(N-ISAC)等管道,通知各機關及大專院校進行清查及應處。由於此漏洞可能造成系統設定、存取憑證及其他敏感資料外洩,並衍生後續入侵風險,資安署呼籲使用相關產品的單位儘速確認受影響情形,並依原廠建議完成版本更新及漏洞修補。
資安署提醒,GitLab常用於程式原始碼管理及軟體開發、測試與部署流程,相關系統可能存放原始碼、系統設定及存取憑證等重要資訊。使用相關產品的單位除儘速完成更新外,也應檢視系統日誌及異常存取紀錄,如發現可疑活動,應進一步確認相關帳號及憑證安全性,採取必要應變措施。
資安署表示,將持續掌握國內外重大漏洞及威脅情資,透過資安警訊及聯防機制協助各機關即時採取防護措施,降低資安風險。




 現正直播
CH54三立新聞台直播







其他人也在看

